Фишинг на HTX (Huobi): Как распознать мошеннические письма и защитить аккаунт
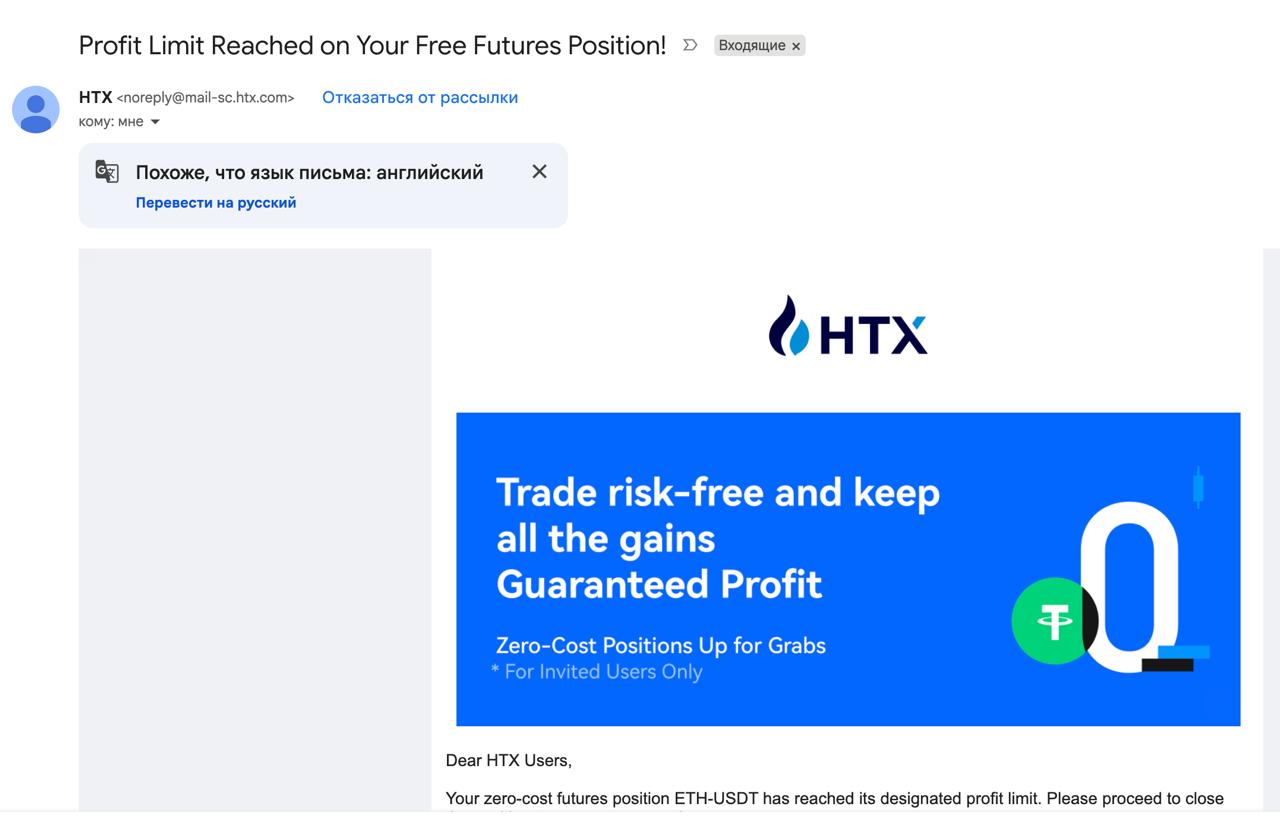
В последнее время владельцы аккаунтов на популярной криптовалютной бирже HTX (ранее известной как Huobi) начали массово получать тревожные уведомления. Злоумышленники активизировали атаки, рассылая фишинговые письма на электронные адреса, привязанные к торговым счетам. Цель мошенников очевидна — получить доступ к логинам, паролям и, в конечном счете, к средствам пользователей.
Фишинговые письма, как правило, маскируются под официальные уведомления от службы безопасности биржи. В них может содержаться информация о «подозрительном входе», «блокировке средств» или необходимости «срочной верификации». Мошенники используют методы социальной инженерии, чтобы вызвать у жертвы панику и заставить действовать быстро, не задумываясь. Однако, несмотря на правдоподобность текста, отправители используют адреса, не имеющие отношения к домену биржи.
Важно понимать, что HTX, как и другие крупные платформы, никогда не запрашивает пароли или коды двухфакторной аутентификации (2FA) в письмах. Если вы получили сообщение с требованием предоставить конфиденциальные данные или перейти по подозрительной ссылке, это верный признак мошенничества.
Чтобы обезопасить свои активы, следуйте простым правилам цифровой гигиены. Во-первых, всегда проверяйте адрес отправителя. Официальные письма приходят только с доменов, принадлежащих бирже. Во-вторых, не переходите по ссылкам из подозрительных писем. Лучше вручную ввести адрес сайта в браузере или использовать официальное мобильное приложение. В-третьих, включите двухфакторную аутентификацию (2FA) и используйте сложные, уникальные пароли.
Если вы случайно перешли по ссылке и ввели свои данные, необходимо немедленно сменить пароль, отозвать сессии и связаться со службой поддержки HTX. Помните, что безопасность ваших криптоактивов находится в первую очередь в ваших руках. Бдительность и внимательность — лучшая защита от фишинговых атак.